目次
1. 結論:自分のことを知っている相手にも、確認の手順は省かない
家の鍵を落としたら、何が起きるかは想像しやすい。誰かが拾い、住所を突き止め、扉を開けるかもしれません。ところが「氏名・住所・電話番号が流出しました」という通知では、危険が急にぼんやりします。知らない電話が来るのか。家に来られるのか。何も起きなければ、もう安心してよいのか。
個人情報の怖さは、単に秘密を知られることにとどまりません。私についての本当の情報が、相手についての嘘を信用させる材料になる。 名前も部屋番号も予約日も合っている。その一致を足場にして、最後の「ここへ送金してください」「この画面で本人確認してください」だけを偽物にすることができます。
この記事の提案は一つです。お金・認証・契約・機微な情報を動かす場面では、相手の詳しさではなく、自分で選び直した連絡経路と、事前に決めた手順で確かめる。日常の会話をすべて疑う必要はありません。重大な操作に入るところに、確認の関所を置きます。
以下では、2026年11月18日までに確認できた日本と海外の公表資料を使い、①流出情報の利用が具体的に確認された事例、②機関が警告している手口、③本稿の分析・想定を区別します。「この会社から漏れた情報で、あの被害が起きた」と結び付けるには証拠が必要です。2027年については予測を事件のように書かず、これからも使える判断基準を考えます。
2. 名簿は終着点ではない:情報が犯罪の材料になるまで
流出情報を一枚の名簿として想像すると、その後の動きが見えにくくなります。構造としては、入手、整理・照合、販売や共有、接触、金銭やアカウントの取得という段階に分けて考えられます。全事件がこの順番を通るわけでも、一人の犯人が全部行うわけでもありません。
連絡先は接触に使えます。生年月日や家族の名前は話に具体性を与えます。購入・予約履歴は、相手が今どんな連絡を待っているかを教えます。さらに認証情報が加わると、話しかける以前にサービスへ入られる場合があります。同じ電話番号やメールアドレスが複数の記録を結ぶ手掛かりになる、というのが照合の意味です。ここは情報の性質からの分析であり、どの被害者についても実際に照合されたと断定するものではありません。
日本:ベネッセの事例から分かる「使われ続ける名簿」
ベネッセは漏洩情報の利用が疑われる事業者に対して、利用停止の申し入れや事実確認を続けています。2026年5月14日付の掲載では対象は合計96社。特殊な氏名・住所表記を混ぜたダミーデータ宛てにDMが届き、疑わしい名簿の確認・削除につながった例も説明されています。96社すべてで不正利用が確定したという数字ではありません。[1]
ここから読み取れるのは、漏洩後の利用を抑える作業が、最初の謝罪で終わらないことです。DMが届いた事実と、特殊詐欺に使われた事実は別です。しかし「金融被害が見えないから、情報も使われていない」とは言えません。連絡先のリストとして流通すること自体が、その後の接触の土台になります。
米国:売られた情報と不正申告が結び付いた事件
米司法省が2015年に公表したHieu Minh Ngoの事件では、氏名などの個人識別情報を販売する仕組みが運営されていました。IRSは、そのサイトで売られた情報に関して、13,673人が被害を受け、6,500万ドル分の不正な個人所得税申告が行われたことを確認したとされています。これは申告額であり、その全額が支払われたとの意味ではありません。[2]
日本の税・本人確認制度へ、そのまま移植できる数字ではありません。それでも、情報が売買された先で「本人の名義を使って経済的利益を得る」という別の犯罪につながることを、具体的に示しています。
英国など:売り物はパスワードだけではない
2023年のGenesis Market摘発について、英国NCAは、約200万人超から盗まれた約8,000万件の認証情報・デジタル指紋を扱ったと説明しました。対象にはログイン情報だけでなく、Cookieや端末・ブラウザーの特徴などが含まれます。同市場でのデータ一式の価格は0.70ドルから数百ドルとされ、内容によって違いました。これは摘発当時の一市場の例で、個人情報全般の現在の相場ではありません。[3]
Cookieの一部はログイン状態を維持する情報です。「名前が漏れた」と「ログイン済みの状態を盗まれた」では、必要な初動が違います。後者ではパスワード変更だけで終えず、サービスの案内に従って既存セッションや連携も点検する必要があります。
連絡先、取引の履歴、認証情報。それぞれ単独の情報でも、組み合わせによって使い道が変わります。概念を示すAI生成イラストです。
3. 真実を足場にする詐欺:予約日まで合っているのに、支払先が偽物
2026年6月2日、スイスのNCSCは、実際の宿泊日・ホテル名・宿泊者名を含む偽の返金案内を報告しました。WhatsAppなどで接触し、返金を口実に偽サイトへ誘導するものです。同機関は2026年4月のBooking.com関連の情報漏洩との関係を説明しています。加えて、ホテル側のアカウントを乗っ取り、正規の予約サービスのメッセージ機能から支払い確認を求める別の型も紹介しています。[4]
ここに重要な違いがあります。偽の差出人名だけでなく、本物の取引情報や、乗っ取られた正規の窓口が使われる場合がある。予約内容が合っていること、普段使うアプリ内に表示されたことだけでは、追加の支払い要求まで正当だとは確認できません。
「真実99%に嘘1%」という表現を使うなら、それは統計でも、出所を確かめた格言でもなく、この構造を表す比喩です。犯罪者は会話の全体を偽る必要がありません。行き先だけ、口座だけ、最後の承認だけを差し替えられればよいのです。
配送を例にした次の場面は、本稿の仮想例です。明日の配達予定と品物の情報を知る相手から、追加料金の案内が届く。実際に注文しているので、無差別な迷惑メールより自然に感じるでしょう。ただし、住所だけの流出から配送予定まで分かるわけではありません。取引情報の流出やアカウントへのアクセスなど、追加の条件が必要です。特定の通販企業でこの出来事が起きたという主張ではありません。
「情報を守ってあげる」が次の入口になる
日本の国民生活センターは2024年8月、公的機関を名乗って漏れた個人情報の削除を申し出る電話を注意喚起しています。同センターがそのような電話をすることはないと明記されています。[5]
本当に自分が漏洩通知を受けていたら、この話は一層もっともらしく響くはずです。これは本稿の分析であり、その相談事例が実際の漏洩データを利用したと確認されたわけではありません。漏洩のニュース自体を口実にすることもできます。
だから、被害を防ぐためのパスワード変更も、届いたリンクからではなく自分で公式アプリや保存済みの公式サイトを開いて行います。「守るために急いで操作する」という正しい目的が、偽の入口へ運ぶことがあるからです。
予約が本物でも、追加の支払い案内が本物とは限りません。取引の一致と、要求の正当性を分けて確かめます。
4. お金以外にも及ぶ被害:情報の種類で、守る場所が変わる
「個人情報」と一括りにせず、何が出たのかを見ると対策を選びやすくなります。以下は情報と悪用の関係を整理したものです。どの情報も、漏れた瞬間に右側の被害が必ず発生するという意味ではありません。
| 流出したもの | 想定すべき利用 | 最初に確認すること |
|---|---|---|
| 氏名・住所・電話番号 | 個別の勧誘、本人を知るふりをした接触 | 追加情報を渡さず、連絡元を別経路で確認 |
| 予約・購入履歴 | 取引を装った返金や追加支払いの誘導 | 元の契約・注文画面と公式窓口 |
| パスワード・認証情報 | アカウント侵入、使い回し先への波及 | 変更、全端末のセッション、復旧先 |
| 本人確認書類の画像 | 名義冒用や不正契約の材料 | 発行元・サービス・信用情報機関への相談 |
| 診療・相談などの機微情報 | 暴露、脅迫、私生活への侵害 | 公開の有無、支援窓口、安全の確保 |
| 顔写真・音声・家族情報 | なりすまし、合成、身内を使った説得 | 家族や職場での独立した確認方法 |
豪州:健康情報の公開は、それ自体が被害になる
Medibankの2022年の侵害では、顧客の情報が盗まれ、ダークウェブ上で公開されました。豪州の当局は、氏名などに加えて健康情報が対象となったことを説明しています。情報保護当局OAICは2024年、約970万人のプライバシーを侵害したとして民事制裁を求める手続きを開始したと公表しました。これは当時の申立ての説明であり、最終判決を示しているわけではありません。[6]
病歴や相談内容は、パスワードのようには交換できません。後の送金被害がなくても、誰に見られるか分からない不安や、私生活が暴かれること自体が問題になります。「二次被害が確認されていない」という発表を、「何の損害もない」と読み替えないことが大切です。
住所と生活情報は、現実の安全にも関わる
警察庁は、電話で在宅状況・家族状況・資産状況を尋ねられても答えないこと、訪問者をインターフォンなどで確認することを勧めています。住所だけで現金の場所や不在時間まで分かるわけではありませんが、追加の聞き取りを許さないことが重要です。[7]
「もう知られているから」と、家族の名前の誤りを訂正したり、帰宅時刻を補ったりしない。相手が持つ古い断片を、自分が最新の情報へ更新してしまうからです。不審な訪問や具体的な脅迫は、メールの対策だけでは済みません。身の安全を優先し、緊急時は110番へつなぎます。
5. AIが加えるもの:顔と声まで一致しても、承認は別に確かめる
AIが登場する前から、名簿販売も、身内を名乗る電話も、偽サイトもありました。AIが変えるのは、もっともらしい文章、画像、音声などを用意する手間や、言語をまたぐ接触のしやすさです。FBIは2024年12月、生成AIが詐欺の規模と説得力を高め、文章、偽のプロフィール、音声などに使われると警告しました。[8]
したがって、不自然な日本語や安っぽいサイトは手掛かりにはなっても、それがないことは安全の証明になりません。一方、「AIなら誰でも完全な偽物を即座に作れる」と断言するのも行き過ぎです。素材や状況、攻撃者の能力は違います。守り方を、偽物の品質が必ず低いという期待に依存させないことが要点です。
香港:偽の会議で約2億香港ドルの損失
香港政府の2024年6月の立法会答弁は、同年1月に通報された事例を説明しています。英国本社のCFOを装う連絡から録画の偽会議に誘導され、5つの口座への送金を承認し、約2億香港ドルの損失が生じました。当局は、公開動画と音声が使われたとみています。録画であり、被害者と犯人の実際のやり取りはなかったという説明も重要です。万能なリアルタイム偽装の実証として紹介するのは不正確です。[9]
この事件は、企業から漏れた顧客名簿が原因と確認された例ではありません。公開素材でも、本人らしさを補強できる例です。漏洩データとSNS上の情報を同一視せず、しかし両方がなりすましの材料になり得ると考えます。
米FTCも、家族の短い音声素材から声を模倣する危険を説明し、知っている番号へ自分から連絡するよう勧めています。声の震えや画面の不自然さを見抜くより、通話を終えて確認を取り直すほうが、家庭で継続しやすい行動です。[10]
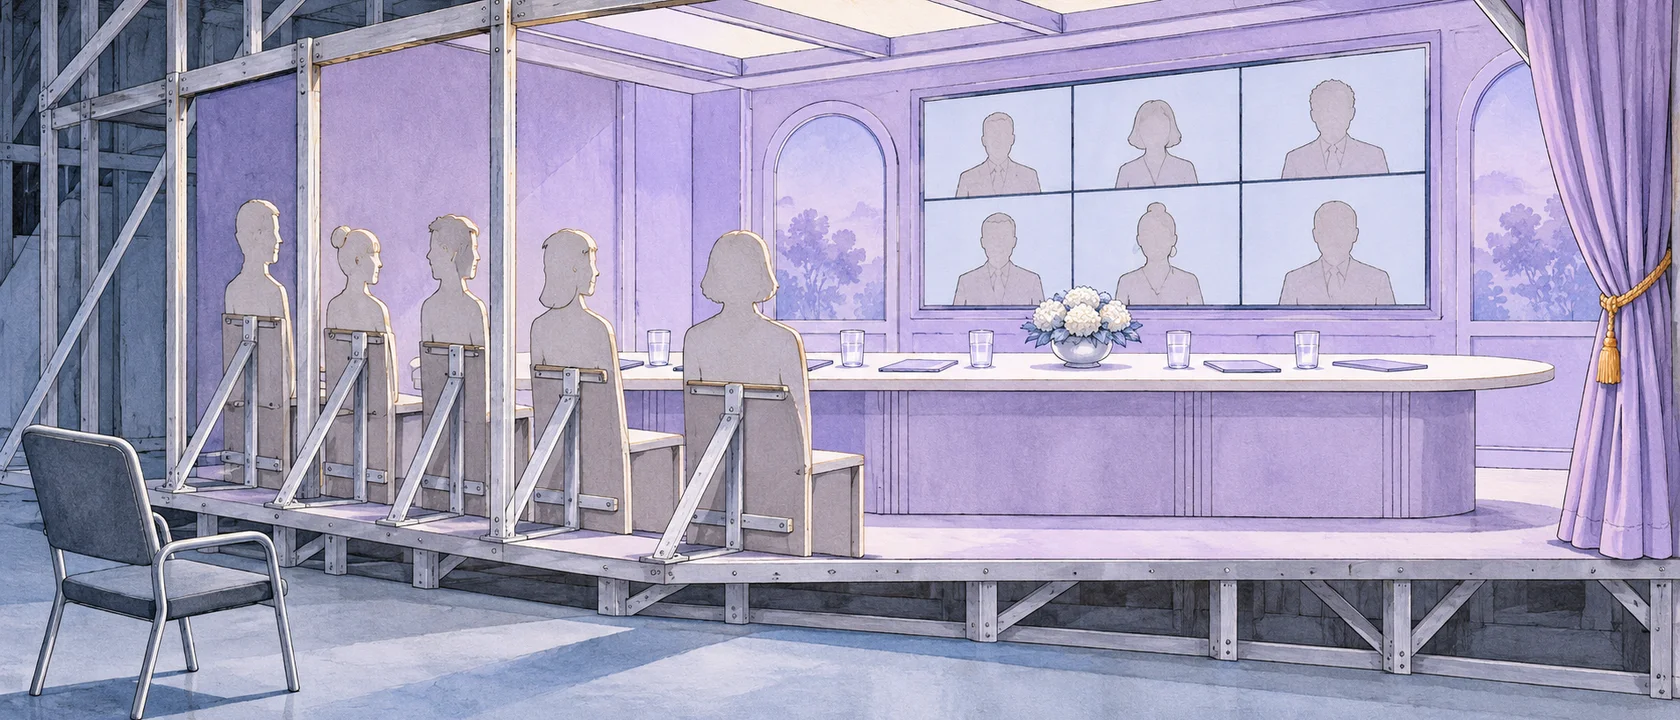
画面に見える本人らしさと、送金を許可する権限は別です。会議の見た目ではなく、組織の承認手順へ戻ります。
6. 半年何もなくても「失効」しない:ただし、被害を待ち続ける必要もない
銀行カードやパスワードは変更できます。しかし、生年月日や過去の通院歴は変えられません。古い住所さえ、「以前こちらにお住まいでしたね」と会話を始める材料にはなり得ます。これは情報の持続性についての分析です。「漏洩から半年後に詐欺が増える」という共通の曲線を示すデータがあるわけではありません。
ベネッセの公表には、2014年の働きかけの後も再対応した記録があります。漏洩後の利用停止が短期間で完結しない具体例ですが、それを使って個人が何年後に何%の確率で被害に遭うかまでは計算できません。[1]
犯罪の規模を示す数字にも同じ注意が必要です。警察庁の2026年上半期の暫定公表では、SNS型投資・ロマンス詐欺を含む掲載区分の総認知件数が22,031件、被害額が1,816.2億円とされています。これは個人情報漏洩が原因の被害総額ではありません。漏洩、SNS、無差別な接触などの入口を、この合計から分離することはできません。[11]
ここで必要なのは、長期の警戒を長期の緊張にしない工夫です。毎朝すべての口座を疑う代わりに、利用通知を有効にする。毎回詐欺の新手口を暗記する代わりに、送金や認証の直前だけ確認する。漏洩通知は保存し、何が対象だったかを後から見直せるようにする。これらは本稿が提案する運用です。
不審な連絡が来た日と漏洩公表日が近くても、それだけで情報の出所は特定できません。出所探しに時間を使いすぎず、現に起きている不正ログインや請求の停止を先に進めます。企業側も、通知と謝罪で終えず、流出項目、認証情報の扱い、支援策、続報を分かりやすく示す責任があります。消費者の注意だけで帳尻を合わせる問題ではありません。
7. 何なら信頼してよいのか:人への好意と、操作の許可を分ける
次の手順は、公式機関の注意喚起を踏まえた本稿の提案です。対象は、送金、重要な契約、本人確認書類の提出、認証情報の変更、機微情報の共有です。雑談や通常の問い合わせまで、同じ重さの確認を要求するものではありません。
- いったん止める。 電話を切り、リンクやQRコードを開かず、遠隔操作や画面共有を始めません。相手を説得したり、嘘を認めさせたりする必要はありません。
- 連絡経路を自分で選び直す。 以前から登録した家族の番号、カード裏面の窓口、保存済みの公式アプリなどを使います。相手が送ってきた「確認用番号」へ掛け直しても、独立した確認にはなりません。
- その要求そのものを確かめる。 注文が存在するかだけでなく、その追加料金、その振込先、その認証操作が必要かを聞きます。正規アカウントが乗っ取られる場合もあるため、同じチャット内で聞き返すだけでは足りないことがあります。
- 確認が取れなければ保留する。 連絡がつかないことを、相手の説明が正しい証拠にしません。家族の安全が疑われるなら、別の家族や公的窓口へ相談します。
窓口を検索するときも、検索広告や最上位の表示を自動的に公式扱いしません。普段の明細、契約書、保存済みのアプリを出発点にするほうが、今回届いたメッセージへの依存を減らせます。これは「連絡先を別にしたつもりで、同じ相手の用意した入口を選ぶ」ことを避けるためです。
家族では「疑ってごめん」より「いつもの手順」にする
あらかじめ「急なお金のお願いは、一度切って元の番号へ掛け直す」と決めます。合言葉を使うなら、誕生日やペットの名前など公開されやすい事実を避け、合言葉だけで送金を即決しない運用にします。目的は家族を試験することではなく、急がされたときにも使える共通手順を持つことです。
子どもには「引っかかったら叱る」より、「リンクを開いた後でも、写真を送った後でも、まず教えてよい」と伝えたいところです。親がスマートフォンの画面を見て怪しいと気付くだけでは間に合わないことがあります。隠さず相談できることが、被害を止める次の行動につながります。
職場では、ビデオ会議を決裁の代わりにしない
振込先変更や例外的な送金は、既存の取引先連絡先への照会と、所定の承認者による確認へ戻します。顔と声が上司に見えても、秘密だから承認を飛ばす、という依頼は通常手順に載せます。確認が済み、権限と金額が社内基準に適合する通常処理は、そのまま進めて構いません。
目の前に家族がいれば、遠隔の合成映像という問題は小さくなります。それでも、その家族が受け取った投資話や請求まで真実になるわけではありません。本人の確認と、話の内容の確認は別の仕事です。この区別なら、人を信頼しながら、重大な操作を丁寧に扱えます。
受けた連絡の中で確信を得ようとせず、自分から始めた連絡で確かめる。家庭でも職場でも使える切り替えです。
8. 漏洩通知が来た日と、その後にすること
まず、通知に書かれた流出項目と対象期間を確認します。通知自体が偽物の可能性もあるため、公式アプリや独立に開いた公式サイトでも発表を確かめます。「調査中」「可能性がある」「確認した」という言葉を区別して記録してください。
パスワードが対象、または偽サイトへ入力した場合。 安全な端末から公式画面を開き、該当するパスワードと使い回した先を変更します。特にメールは他サービスの復旧先になるため優先します。不審なログイン、復旧先、転送設定、連携アプリ、登録された認証手段を点検し、サービスの復旧手順に沿って不要なセッションを終了します。端末の感染が疑われるなら、その端末での変更だけで済ませません。
認証を強くする場合。 対応サービスではパスキーなど、フィッシングへの耐性を持つ方法を検討します。未対応なら二段階認証を使い、認証コードを他人に伝えたり、自分が始めていないログインを承認したりしません。英国NCSCは2026年の解説で従来の認証との比較を示しています。パスキーは偽サイトでパスワードを渡す問題を減らしますが、送金内容の正当性や、端末・復旧経路の安全まで保証するものではありません。[12]
カード情報や送金が関わる場合。 公式の金融機関・カード会社へ速やかに連絡し、利用停止や不正利用の申告、送金後に可能な対応を確認します。連絡日時、送金先、メッセージ、URL、取引履歴は保存します。返金や回収は状況次第であり、「必ず取り戻せる」と言う別の相手へ追加で支払わないでください。
本人確認書類が関わる場合。 発行元や利用先へ相談し、身に覚えのない契約・請求がないかを確認します。CICには本人申告の制度がありますが、会員会社が照会した際の注意喚起であり、あらゆる契約を一律に止める保証ではありません。漏洩の状況に合う申告方法はCICの案内で確かめます。米国の信用凍結を、そのまま日本の制度として紹介しないことも大切です。[13]
住所・電話番号だけが対象の場合。 それだけで全口座の解約や転居を一律に勧めるものではありません。利用通知を整え、追加情報を渡さず、家族にも確認手順を共有します。ただし、ストーカー被害、避難先の秘匿、具体的な脅迫などがある方は、一般的な迷惑電話対策より身の安全の相談を優先してください。
日本で緊急の危険があるときは110番、緊急ではない警察への相談は#9110、消費者トラブルは188が入口です。金融被害が進行している場合は、相談と並行して金融機関にも連絡します。[7][11][5]
何も起きなかった日は、被害が起きなかった日として受け止めて構いません。ただし、それを情報が回収された証明にはしない。落とした鍵は交換できても、過去の自分を丸ごと交換することはできません。だからこそ、自分の情報を知る人にだけ開く扉から、確認を済ませた要求にだけ開く扉へ。恐怖を抱え続ける代わりに、その仕組みを日常に残しておくのです。
本稿は公表資料に基づく一般的な解説です。個別の漏洩対象・不正利用・補償の判断は、事業者、金融機関、警察などの窓口で確認してください。漏洩事件の経緯を比較したい方は、国内の個人情報漏洩事例の記事も参照できます。
参考文献・出典
- [1]ベネッセお客様本部「不審な勧誘を抑止するための活動」(2026年5月14日付の集計)。https://www.benesse.co.jp/customer/measure3.html ↩
- [2]米司法省(2015年7月14日)Hieu Minh Ngoに対する判決と個人情報販売事件。https://www.justice.gov/archives/opa/pr/vietnamese-national-sentenced-13-years-prison-operating-massive-international-hacking-and ↩
- [3]英国NCA(2023年4月)Genesis Marketの国際摘発。認証情報の件数と人数は別単位。https://www.nationalcrimeagency.gov.uk/news/notorious-criminal-marketplace-selling-victim-identities-taken-down-in-international-operation ↩
- [4]スイスNCSC(2026年6月2日)実在の予約情報を使う返金詐欺とホテル側アカウントの乗っ取り。https://www.bacs.admin.ch/en/26w22-en ↩
- [5]国民生活センター(2024年8月7日)個人情報の削除を申し出る偽の電話などへの注意。https://www.kokusen.go.jp/news/data/n-20240807_2.html ↩
- [6]豪州OAIC(2024年6月5日)Medibankに対する民事制裁手続きの開始。https://www.oaic.gov.au/news/media-centre/oaic-takes-civil-penalty-action-against-medibank ↩
- [7]警察庁「住まいる防犯110番」。https://www.npa.go.jp/safetylife/seianki26/theme_b/b_e_1_main.html ↩
- [8]FBI/IC3(2024年12月3日)Criminals Use Generative Artificial Intelligence to Facilitate Financial Fraud。https://www.ic3.gov/PSA/2024/PSA241203 ↩
- [9]香港政府(2024年6月26日)LCQ9: Combating frauds involving deepfake。https://www.info.gov.hk/gia/general/202406/26/P2024062600192p.htm ↩
- [10]米FTC(2023年3月)Scammers use AI to enhance their family emergency schemes。https://consumer.ftc.gov/consumer-alerts/2023/03/scammers-use-ai-enhance-their-family-emergency-schemes ↩
- [11]警察庁(2026年7月31日)令和8年上半期における特殊詐欺の認知・検挙状況等について(暫定値)。https://www.npa.go.jp/bureau/safetylife/sos47/new-topics/260731/01.html ↩
- [12]英国NCSC(2026年)Passkeys are more secure than traditional ways to log in。https://www.ncsc.gov.uk/blogs/passkeys-are-more-secure-than-traditional-ways-to-log-in ↩
- [13]CIC「本人確認書類を紛失してしまいました。悪用を防ぎたいのですが、何かよい方法はありますか?」。https://www.cic.co.jp/faq/detail/1095.html ↩
NOVEL SERIES VOL.1
世界が少し遠くなった
世界を変えない。けれど、距離は少し変わる。
約束を軽く扱えない男と、出会ってしまった人たちの物語。続編『曇りグラス』も公開中。読むなら、まずはここから。
Amazonで覗いてみる
自叙伝ドットコム
あなたの人生は書く価値がある。
AIにだから語れる、本当の自分がある。記憶の断片を拾い集め、ひとつの物語へ。
覗いてみる関連記事
個人情報漏洩はなぜ続くのか──国内の被害一覧と、企業・個人が今確認すること【随時更新】
2026年10月21日時点。タイムズカー、ローソン、ふるさとチョイスなどの公式発表を整理。AIとの関係、報告義務、パスワードのハッシュ化、SSO・多要素認証、AWSの監視から、被害通知を受けた個人の行動まで解説する。
AIに見せていい情報、ダメな情報──社内コードと顧客ログの許可基準【実務ガイド】
通常の社内コードは何を満たせばAIに渡せる? 6つの合格条件、障害ログの加工例、顧客契約の判断表、稟議に使える承認文を用意。2026年9月19日時点の一次資料に基づき、許可・禁止・個別判断を分ける。
Tomcat脆弱性対応ガイド──8件の影響条件、AWS・Spring Boot・旧版の確認手順【2026年10月】
2026年10月20日公表のTomcatの8件を一次情報で整理。認証回避とHTTP/2・AJPの応答混在、修正版9.0.123・10.1.61・11.0.27、Amazon Linuxの配布状況、組み込みTomcat、暫定対策と更新完了の判断を解説。
Gemini 4 Argonは何がすごい?──GPT-6・Claude Fable 5.1/Opus 5.5との違いと使いどころ【AI比較】
Gemini 4 ArgonをGPT-6.1 Sol、GPT-6 Astra、Claude Fable 5.1・Opus/Sonnet 5.5と比較。100万トークンの共有枠、長文出力、動画・音声入力、期間限定料金を整理し、開発・資料分析・日常業務での使い分けと試し方を解説。
PHP2Shell緊急対応ガイド──AWS・旧PHP・AI時代の脆弱性対応を整理する【CVE-2026-109618/109619】
2026年10月21日公開のPHP2Shellを一次情報で整理(10月22日夜更新)。公開4日前からの攻撃試行、日本政府の呼びかけと国内外で相次いだ予防的な停止、Amazon Linuxの修正状況、AWS WAFの限界、旧PHPのバックポート、更新後の確認、AIによる発見を解説。
ぽちょ研究所の実験